Domain elektronischer-schlüssel.de kaufen?
Wir ziehen mit dem Projekt
elektronischer-schlüssel.de um.
Sind Sie am Kauf der Domain
elektronischer-schlüssel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektronischer-schlüssel.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AC00 (Schlüsselkarte)Der Transponder 6GT2600-5AC00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Systemen konzipiert wurde. Dieser Transponder, auch bekannt als MDS D524, nutzt den ISO 15693 Standard und ist mit einem FUJITSU MB89R112 Chip ausgestattet. Mit einem Anwenderspeicher von 8192 Byte FRAM bietet er ausreichend Kapazität für verschiedene Anwendungen. Der Transponder hat kompakte Abmessungen von 27 mm in der Breite und 4 mm in der Höhe, was ihn ideal für den Einsatz in unterschiedlichen Gehäusen macht. Mit einem Gewicht von nur 5 Gramm ist er leicht und einfach zu handhaben. Der Transponder ist ein unverzichtbares Element für moderne Automatisierungslösungen und bietet zuverlässige Leistung in anspruchsvollen Umgebungen. - Kompatibel mit RF200/RF300 Gen2 Systemen - 8192 Byte FRAM Anwenderspeicher für flexible Anwendungen - Leichtes Design mit nur 5 Gramm Gewicht.877,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
-
Wie funktioniert das Keyless Entry System in modernen Fahrzeugen? Welche Sicherheitsvorkehrungen sind bei der Verwendung von Keyless Entry zu beachten?
Das Keyless Entry System in modernen Fahrzeugen funktioniert durch die Kommunikation zwischen dem Funksender im Schlüssel und dem Empfänger im Auto, der die Tür entriegelt, wenn sich der Schlüssel in der Nähe befindet. Um die Sicherheit zu gewährleisten, sollten Fahrer sicherstellen, dass der Schlüssel immer an einem sicheren Ort aufbewahrt wird, um Diebstahl zu verhindern. Zudem ist es ratsam, regelmäßig die Batterie des Schlüssels zu überprüfen und gegebenenfalls auszutauschen, um Fehlfunktionen zu vermeiden. **
-
Wie kann man die Keyless Entry Funktion ausschalten?
Die Keyless Entry Funktion kann normalerweise nicht einfach ausgeschaltet werden, da es sich um ein fest integriertes System im Fahrzeug handelt. Es gibt jedoch einige Möglichkeiten, die Sicherheit zu erhöhen, wie z.B. das Aufbewahren des Schlüssels in einer speziellen Abschirmhülle, um das Funksignal zu blockieren. Man kann auch darauf achten, den Schlüssel an einem sicheren Ort aufzubewahren, um Diebstahl zu verhindern. Einige Fahrzeughersteller bieten auch die Möglichkeit, die Keyless Entry Funktion über das Infotainmentsystem oder die Fahrzeugeinstellungen zu deaktivieren. Es ist ratsam, sich bei Bedarf an den Hersteller oder einen Fachmann zu wenden, um weitere Informationen und Unterstützung zu erhalten. **
-
Ist die Keyless-Entry-Funktion bei BMW gefährlich?
Die Keyless-Entry-Funktion bei BMW ist nicht per se gefährlich, kann aber potenzielle Sicherheitsrisiken mit sich bringen. Es besteht die Möglichkeit, dass die Funksignale der Schlüssel von Kriminellen abgefangen und zur unbefugten Öffnung des Fahrzeugs genutzt werden können. Es ist daher ratsam, zusätzliche Sicherheitsvorkehrungen zu treffen, wie z.B. das Aufbewahren des Schlüssels in einer abschirmenden Hülle. **


Wie Keyless Go Schlüssel abschirmen?
Um Keyless Go Schlüssel vor unerwünschtem Zugriff zu schützen, kann man spezielle Abschirmhüllen oder -boxen verwenden, die das Funksignal blockieren. Alternativ können auch Metallbehälter oder Aluminiumfolie verwendet werden, um das Signal zu schwächen. Es ist wichtig, den Schlüssel an einem sicheren Ort aufzubewahren, um Diebstahl zu verhindern. Zudem kann man den Schlüssel auch außerhalb der Reichweite des Autos aufbewahren, um das Risiko eines Diebstahls zu minimieren. Es ist ratsam, regelmäßig die Sicherheitseinstellungen des Autos zu überprüfen und gegebenenfalls zu aktualisieren. **
Wie kann die Sicherheit von keyless entry Systemen in Autos verbessert werden, um Diebstahl zu verhindern?
Die Sicherheit von keyless entry Systemen kann verbessert werden, indem zusätzliche Sicherheitsfunktionen wie biometrische Authentifizierung oder Passwortschutz hinzugefügt werden. Die Verwendung von Signalverstärkern oder Funkblockern sollte vermieden werden, um unbefugten Zugriff zu verhindern. Regelmäßige Software-Updates und die Verwendung von verschlüsselten Funksignalen können ebenfalls die Sicherheit erhöhen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
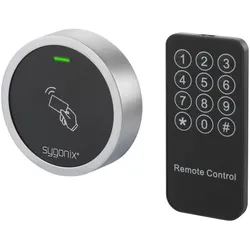
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
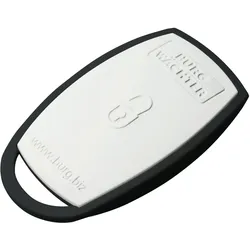
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AC00 (Schlüsselkarte)Der Transponder 6GT2600-5AC00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Systemen konzipiert wurde. Dieser Transponder, auch bekannt als MDS D524, nutzt den ISO 15693 Standard und ist mit einem FUJITSU MB89R112 Chip ausgestattet. Mit einem Anwenderspeicher von 8192 Byte FRAM bietet er ausreichend Kapazität für verschiedene Anwendungen. Der Transponder hat kompakte Abmessungen von 27 mm in der Breite und 4 mm in der Höhe, was ihn ideal für den Einsatz in unterschiedlichen Gehäusen macht. Mit einem Gewicht von nur 5 Gramm ist er leicht und einfach zu handhaben. Der Transponder ist ein unverzichtbares Element für moderne Automatisierungslösungen und bietet zuverlässige Leistung in anspruchsvollen Umgebungen. - Kompatibel mit RF200/RF300 Gen2 Systemen - 8192 Byte FRAM Anwenderspeicher für flexible Anwendungen - Leichtes Design mit nur 5 Gramm Gewicht.877,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
-
Wie funktioniert das Keyless Entry System in modernen Fahrzeugen? Welche Sicherheitsvorkehrungen sind bei der Verwendung von Keyless Entry zu beachten?
Das Keyless Entry System in modernen Fahrzeugen funktioniert durch die Kommunikation zwischen dem Funksender im Schlüssel und dem Empfänger im Auto, der die Tür entriegelt, wenn sich der Schlüssel in der Nähe befindet. Um die Sicherheit zu gewährleisten, sollten Fahrer sicherstellen, dass der Schlüssel immer an einem sicheren Ort aufbewahrt wird, um Diebstahl zu verhindern. Zudem ist es ratsam, regelmäßig die Batterie des Schlüssels zu überprüfen und gegebenenfalls auszutauschen, um Fehlfunktionen zu vermeiden. **
Ähnliche Suchbegriffe für Malicious
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Keyless Entry Funktion ausschalten?
Die Keyless Entry Funktion kann normalerweise nicht einfach ausgeschaltet werden, da es sich um ein fest integriertes System im Fahrzeug handelt. Es gibt jedoch einige Möglichkeiten, die Sicherheit zu erhöhen, wie z.B. das Aufbewahren des Schlüssels in einer speziellen Abschirmhülle, um das Funksignal zu blockieren. Man kann auch darauf achten, den Schlüssel an einem sicheren Ort aufzubewahren, um Diebstahl zu verhindern. Einige Fahrzeughersteller bieten auch die Möglichkeit, die Keyless Entry Funktion über das Infotainmentsystem oder die Fahrzeugeinstellungen zu deaktivieren. Es ist ratsam, sich bei Bedarf an den Hersteller oder einen Fachmann zu wenden, um weitere Informationen und Unterstützung zu erhalten. **
-
Ist die Keyless-Entry-Funktion bei BMW gefährlich?
Die Keyless-Entry-Funktion bei BMW ist nicht per se gefährlich, kann aber potenzielle Sicherheitsrisiken mit sich bringen. Es besteht die Möglichkeit, dass die Funksignale der Schlüssel von Kriminellen abgefangen und zur unbefugten Öffnung des Fahrzeugs genutzt werden können. Es ist daher ratsam, zusätzliche Sicherheitsvorkehrungen zu treffen, wie z.B. das Aufbewahren des Schlüssels in einer abschirmenden Hülle. **
-
Wie Keyless Go Schlüssel abschirmen?
Um Keyless Go Schlüssel vor unerwünschtem Zugriff zu schützen, kann man spezielle Abschirmhüllen oder -boxen verwenden, die das Funksignal blockieren. Alternativ können auch Metallbehälter oder Aluminiumfolie verwendet werden, um das Signal zu schwächen. Es ist wichtig, den Schlüssel an einem sicheren Ort aufzubewahren, um Diebstahl zu verhindern. Zudem kann man den Schlüssel auch außerhalb der Reichweite des Autos aufbewahren, um das Risiko eines Diebstahls zu minimieren. Es ist ratsam, regelmäßig die Sicherheitseinstellungen des Autos zu überprüfen und gegebenenfalls zu aktualisieren. **
-
Wie kann die Sicherheit von keyless entry Systemen in Autos verbessert werden, um Diebstahl zu verhindern?
Die Sicherheit von keyless entry Systemen kann verbessert werden, indem zusätzliche Sicherheitsfunktionen wie biometrische Authentifizierung oder Passwortschutz hinzugefügt werden. Die Verwendung von Signalverstärkern oder Funkblockern sollte vermieden werden, um unbefugten Zugriff zu verhindern. Regelmäßige Software-Updates und die Verwendung von verschlüsselten Funksignalen können ebenfalls die Sicherheit erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.