Domain elektronischer-schlüssel.de kaufen?
Wir ziehen mit dem Projekt
elektronischer-schlüssel.de um.
Sind Sie am Kauf der Domain
elektronischer-schlüssel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektronischer-schlüssel.de kaufen?
Kennt sich jemand mit Hacking aus?
Ja, es gibt Menschen, die sich mit Hacking auskennen. Hacking bezieht sich auf das Eindringen in Computersysteme, um Schwachstellen aufzudecken oder Informationen zu stehlen. Es gibt sowohl ethische Hacker, die Sicherheitslücken aufdecken und beheben, als auch böswillige Hacker, die Schaden anrichten wollen. **
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
Ähnliche Suchbegriffe für Hacking-mit-Post-Exploitation
Top-Angebote
Produkte zum Begriff Hacking-mit-Post-Exploitation:
-
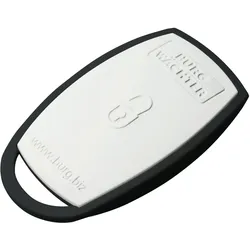
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AE00 (Schlüsselkarte)Der Transponder 6GT2600-5AE00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Werkzeugpillen konzipiert wurde. Dieser Transponder erfüllt die ISO 15693 Standards und ist mit einem FUJITSU MB89R112 Chip ausgestattet, der über 8192 Byte FRAM Anwenderspeicher verfügt. Mit kompakten Abmessungen von 10 x 4,5 mm ist er ideal für Anwendungen, bei denen Platz eine Rolle spielt. Der Transponder ist in einem robusten Metallgehäuse untergebracht, was ihn besonders langlebig und zuverlässig macht. Hergestellt in Deutschland, bietet dieser Transponder eine hohe Qualität und Leistung, die für industrielle Anwendungen unerlässlich sind. Er ist ein unverzichtbares Element für die effiziente Identifikation und Nachverfolgung von Werkzeugen in verschiedenen industriellen Umgebungen. - ISO 15693 konform für zuverlässige Kommunikation - 8192 Byte FRAM Anwenderspeicher für umfangreiche Datenverwaltung - Robustes Metallgehäuse für erhöhte Langlebigkeit - Entwickelt für die Verwendung mit RF200/RF300 Gen2 Werkzeugpillen.753,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Android HackingAlle zwei Jahre ein neues Smartphone und zusätzlich warten, bis der Hersteller die neueste Android-Version ausliefert. Ja, so sieht der Lebenszyklus vieler Smartphones aus. Außerdem werden die Funktionen des Smartphones häufig beschnitten. Das müssen Sie nicht mitmachen. Lösen Sie sich von gegebenen Fesseln und hacken Sie sich frei. Rooten Sie Ihr Android-Smartphone frei Beim Kauf eines neuen Android-Smartphones ist das Betriebssystem installiert und konfiguriert. Um an die versteckten Funktionen zu gelangen, müssen Sie das System rooten. Als sogenannter Superuser haben Sie dann Zugriff auf das ganze System und können alles damit anstellen. Erst nach dem Rooten wissen Sie, wie mächtig Android eigentlich ist. Alternative Launcher, Android rooten und CustomROMs installieren Neueste Android-Versionen auch auf alten Smartphones nutzen Smartphone zur Hardwaresteuerung:...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WLAN HackingDrahtlose Netzwerke sind heute allgegenwärtig und werden im Zuge von Entwicklungen wie dem ?Smart Home? und dem ?Internet of Things? in Zukunft eine noch wichtigere Schlüsselrolle bei der Informationsvermittlung spielen. Folglich steht und fällt die Zuverlässigkeit unserer Infrastruktur nicht zuletzt mit der Sicherheit von WLAN-Technologien. WLAN-Netz absichern Das Buch vermittelt seinen Leserinnen und Lesern das nötige Wissen, um WLAN-Umgebungen wirksam gegen Angriffe abzusichern. Zahlreiche praxisnahe Beispiele helfen sowohl Anfängern als auch Fortgeschrittenen dabei, verschiedene Angriffsszenarien nachzuvollziehen, um sich effektiv vor Hackern schützen zu können. Technische Hintergründe zum WLAN-Hacking Vom Auskundschaften einer WLAN-Umgebung bis zur Umgehung von Authentifizierungsverfahren geben die Autoren einen umfassenden Einblick in alle gängigen Angriffswege auf...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Wie kann man eine Karriere mit Hacking-Fähigkeiten aufbauen?
Um eine Karriere mit Hacking-Fähigkeiten aufzubauen, sollte man zunächst eine solide Grundlage in Informationstechnologie und Netzwerksicherheit erwerben. Es ist wichtig, sich kontinuierlich weiterzubilden und Zertifizierungen wie Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP) zu erwerben. Es kann auch hilfreich sein, praktische Erfahrungen durch Bug-Bounty-Programme oder durch die Teilnahme an Capture-the-Flag-Wettbewerben zu sammeln. Schließlich ist es wichtig, ein professionelles Netzwerk aufzubauen und möglicherweise eine Spezialisierung in einem bestimmten Bereich wie Webanwendungssicherheit oder Netzwerksicherheit zu entwickeln. **


Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
Was ist der Vorteil von elektronischer Post im Vergleich zu herkömmlicher Post?
Der Vorteil von elektronischer Post gegenüber herkömmlicher Post ist, dass sie schneller ist und in Echtzeit übermittelt werden kann. Zudem ist sie kostengünstiger, da keine Porto- oder Verpackungskosten anfallen. Elektronische Post ermöglicht auch eine einfachere Organisation und Archivierung von Nachrichten. **
Top-Angebote
Produkte zum Begriff Hacking-mit-Post-Exploitation:
-
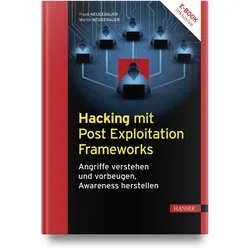
Hacking mit Post Exploitation Frameworks, Fachbücher von Martin Neugebauer, Frank NeugebauerUm effektiv auf Cyberangriffe reagieren zu können, ist es unerlässlich, die aktuellen Angriffstechniken des Gegners zu kennen. Nur so ist es möglich, auf komplexe Angriffe adäquat zu reagieren und rechtzeitig geeignete Massnahmen zu ergreifen. An dieser Stelle kommt die Phase der Post-Exploitation ins Spiel. Sie ist eine Phase des Penetrationstests, die voraussetzt, dass bereits eine Verbindung zwischen Angreifer und Ziel-IT besteht. Dieses Buch befasst sich mit der Installation und dem Einsatz von Post-Exploitation-Frameworks, die Penetrationstestern helfen, mögliche Angriffsszenarien in einer sicheren Umgebung zu simulieren und Systeme auf bestehende und potenzielle Schwachstellen zu überprüfen. Es führt durch den Aufbau eines Testsystems und stellt verschiedene Post-Exploitation-Tools wie Metasploit, Koadic, Empire, Covenant, Merlin, Sliver und Mythic vor. Jedes Kapitel gibt einen Überblick über die Eigenschaften, die Installation und den praktischen Einsatz des jeweiligen Frameworks anhand verschiedener Szenarien. Am Ende jedes Kapitels finden Sie Wiederholungsfragen, um Ihr Wissen zu festigen. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
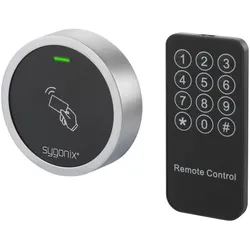
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AE00 (Schlüsselkarte)Der Transponder 6GT2600-5AE00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Werkzeugpillen konzipiert wurde. Dieser Transponder erfüllt die ISO 15693 Standards und ist mit einem FUJITSU MB89R112 Chip ausgestattet, der über 8192 Byte FRAM Anwenderspeicher verfügt. Mit kompakten Abmessungen von 10 x 4,5 mm ist er ideal für Anwendungen, bei denen Platz eine Rolle spielt. Der Transponder ist in einem robusten Metallgehäuse untergebracht, was ihn besonders langlebig und zuverlässig macht. Hergestellt in Deutschland, bietet dieser Transponder eine hohe Qualität und Leistung, die für industrielle Anwendungen unerlässlich sind. Er ist ein unverzichtbares Element für die effiziente Identifikation und Nachverfolgung von Werkzeugen in verschiedenen industriellen Umgebungen. - ISO 15693 konform für zuverlässige Kommunikation - 8192 Byte FRAM Anwenderspeicher für umfangreiche Datenverwaltung - Robustes Metallgehäuse für erhöhte Langlebigkeit - Entwickelt für die Verwendung mit RF200/RF300 Gen2 Werkzeugpillen.753,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt sich jemand mit Hacking aus?
Ja, es gibt Menschen, die sich mit Hacking auskennen. Hacking bezieht sich auf das Eindringen in Computersysteme, um Schwachstellen aufzudecken oder Informationen zu stehlen. Es gibt sowohl ethische Hacker, die Sicherheitslücken aufdecken und beheben, als auch böswillige Hacker, die Schaden anrichten wollen. **
-
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
Ähnliche Suchbegriffe für Hacking-mit-Post-Exploitation
-
Android HackingAlle zwei Jahre ein neues Smartphone und zusätzlich warten, bis der Hersteller die neueste Android-Version ausliefert. Ja, so sieht der Lebenszyklus vieler Smartphones aus. Außerdem werden die Funktionen des Smartphones häufig beschnitten. Das müssen Sie nicht mitmachen. Lösen Sie sich von gegebenen Fesseln und hacken Sie sich frei. Rooten Sie Ihr Android-Smartphone frei Beim Kauf eines neuen Android-Smartphones ist das Betriebssystem installiert und konfiguriert. Um an die versteckten Funktionen zu gelangen, müssen Sie das System rooten. Als sogenannter Superuser haben Sie dann Zugriff auf das ganze System und können alles damit anstellen. Erst nach dem Rooten wissen Sie, wie mächtig Android eigentlich ist. Alternative Launcher, Android rooten und CustomROMs installieren Neueste Android-Versionen auch auf alten Smartphones nutzen Smartphone zur Hardwaresteuerung:...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WLAN HackingDrahtlose Netzwerke sind heute allgegenwärtig und werden im Zuge von Entwicklungen wie dem ?Smart Home? und dem ?Internet of Things? in Zukunft eine noch wichtigere Schlüsselrolle bei der Informationsvermittlung spielen. Folglich steht und fällt die Zuverlässigkeit unserer Infrastruktur nicht zuletzt mit der Sicherheit von WLAN-Technologien. WLAN-Netz absichern Das Buch vermittelt seinen Leserinnen und Lesern das nötige Wissen, um WLAN-Umgebungen wirksam gegen Angriffe abzusichern. Zahlreiche praxisnahe Beispiele helfen sowohl Anfängern als auch Fortgeschrittenen dabei, verschiedene Angriffsszenarien nachzuvollziehen, um sich effektiv vor Hackern schützen zu können. Technische Hintergründe zum WLAN-Hacking Vom Auskundschaften einer WLAN-Umgebung bis zur Umgehung von Authentifizierungsverfahren geben die Autoren einen umfassenden Einblick in alle gängigen Angriffswege auf...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erickson, Jon: HackingHacking , The Art of Exploitation , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2nd edition, Erscheinungsjahr: 20080201, Produktform: Kartoniert, Beilage: CD-ROM, Autoren: Erickson, Jon, Auflage: 08002, Auflage/Ausgabe: 2nd edition, Themenüberschrift: COMPUTERS / Security / General, Keyword: computers;security;computer;technology;hacking;networking;hackers;coding;code;privacy;algorithm;computer programming;clean code;algorithms;r;cybersecurity;tech;network;cyber security;cloud computing;computer networking;coding for beginners;penetration testing;computer networks;network security;computer books;cyber security books;hacking books;computer security;advanced r;programmer gifts;penetration test;computer programmer gifts;programming;computer science;cryptography;cyber;engineering, Fachschema: Hacker (EDV)~Datensicherheit / Netz~Datenschutz, Fachkategorie: Netzwerksicherheit~Online safety and behaviour~Computerprogrammierung und Softwareentwicklung~Datenschutz, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Computerkriminalität, Hacking, Text Sprache: eng, Seitenanzahl: X, Seitenanzahl: 474, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Verlag: No Starch Press, Länge: 171, Breite: 230, Höhe: 32, Gewicht: 896, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781593270070, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 13880037,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Amberg, Eric: HackingHacking , Der umfassende Praxis-Guide.Inkl. Prüfungsvorbereitung zum CEHv12 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2024, Erscheinungsjahr: 20240321, Produktform: Leinen, Titel der Reihe: mitp Professional##, Autoren: Amberg, Eric~Schmid, Daniel, Edition: REV, Auflage: 24003, Auflage/Ausgabe: 2024, Seitenzahl/Blattzahl: 1224, Keyword: Vpn; asymmetrische verschlüsselung; betriebssysteme; black hats; buch; buffer overflow; certified ethical hacker; ddos angriff; ddos attacke; ethical hacker; ethical hacking; firewall; footprinting; google hacking; hacken; hacker; hacking; hacking lernen; it security; it sicherheit; it-sicherheit; kali linux; kryptografie; linux; malware; metasploit; mitp; netzwerke; penetration testing; pentest; proxy server; reconnaissance; rootkits; router; schwachstellenanalyse; security; sicherheit; sniffing; snmp; social engineering; ssh; ssh tunnel; symmetrische verschlüsselung; virtualbox; windows 10; wireshark; xss, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Datensicherheit / Netz~Hacker (EDV), Fachkategorie: Systemadministration~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 181, Höhe: 69, Gewicht: 2094, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Wie kann man eine Karriere mit Hacking-Fähigkeiten aufbauen?
Um eine Karriere mit Hacking-Fähigkeiten aufzubauen, sollte man zunächst eine solide Grundlage in Informationstechnologie und Netzwerksicherheit erwerben. Es ist wichtig, sich kontinuierlich weiterzubilden und Zertifizierungen wie Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP) zu erwerben. Es kann auch hilfreich sein, praktische Erfahrungen durch Bug-Bounty-Programme oder durch die Teilnahme an Capture-the-Flag-Wettbewerben zu sammeln. Schließlich ist es wichtig, ein professionelles Netzwerk aufzubauen und möglicherweise eine Spezialisierung in einem bestimmten Bereich wie Webanwendungssicherheit oder Netzwerksicherheit zu entwickeln. **
-
Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
-
Was ist der Vorteil von elektronischer Post im Vergleich zu herkömmlicher Post?
Der Vorteil von elektronischer Post gegenüber herkömmlicher Post ist, dass sie schneller ist und in Echtzeit übermittelt werden kann. Zudem ist sie kostengünstiger, da keine Porto- oder Verpackungskosten anfallen. Elektronische Post ermöglicht auch eine einfachere Organisation und Archivierung von Nachrichten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.