Domain elektronischer-schlüssel.de kaufen?
Wir ziehen mit dem Projekt
elektronischer-schlüssel.de um.
Sind Sie am Kauf der Domain
elektronischer-schlüssel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektronischer-schlüssel.de kaufen?
Was ist datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Zustimmung der betroffenen Personen gesammelt, verarbeitet, gespeichert oder weitergegeben werden. Dies kann durch unbefugten Zugriff auf Datenbanken, Diebstahl von elektronischen Geräten oder durch menschliches Versagen wie das Versenden sensibler Informationen an falsche Empfänger geschehen. Datenschutzverletzungen können schwerwiegende Folgen haben, wie Identitätsdiebstahl, finanzielle Verluste oder Rufschädigung für die betroffenen Personen. Unternehmen und Organisationen sind gesetzlich verpflichtet, angemessene Maßnahmen zum Schutz personenbezogener Daten zu ergreifen, um Datenschutzverletzungen zu verhindern. **
Was ist eine datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Zustimmung der betroffenen Person(en) gesammelt, genutzt, verarbeitet oder offengelegt werden. Dies kann durch unbefugten Zugriff auf Datenbanken, Diebstahl von elektronischen Geräten, Phishing-Angriffe oder andere Sicherheitslücken geschehen. Solche Verletzungen können zu Identitätsdiebstahl, Betrug, Rufschädigung und anderen schwerwiegenden Konsequenzen führen. Unternehmen und Organisationen sind gesetzlich verpflichtet, angemessene Maßnahmen zum Schutz personenbezogener Daten zu ergreifen, um Datenschutzverletzungen zu verhindern. **
Ähnliche Suchbegriffe für Datenschutzverletzung
Top-Angebote
Produkte zum Begriff Datenschutzverletzung:
-
Indexa, Zutrittskontrolle, CT300 SET1 Code-/Transponder- (Elektronische Zahlenkombination, Fingerabdruck, Schlüsselkarte)Das CT300 SET1 von Indexa ist ein fortschrittliches Zutrittssystem, das eine Kombination aus Code-, Transponder- und Fingerabdrucktechnologie bietet. Es ermöglicht bis zu 887 Anwendern den Zugang durch individuelle 4- bis 6-stellige Codes, RFID-Transponder oder Fingerabdrücke. Die Montage erfolgt einfach aufputz, und das Gerät ist mit einer abgesetzten Steuerung ausgestattet, die eine sichere Datenkommunikation über verschiedene Protokolle gewährleistet. Ein beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer sorgt für eine benutzerfreundliche Bedienung. Der hohe Manipulationsschutz wird durch einen Abrisssensor unterstützt. Bei WLAN-Verbindung können Anwender über die TuyaSmart App verwaltet werden, was eine flexible und moderne Steuerung ermöglicht. Die App bietet zudem die Möglichkeit, einmalige und zeitlich begrenzte Codes zu vergeben und die Aktivierungshistorie einzusehen. Das Gerät ist für den Innenbereich konzipiert und bietet eine IP66-Schutzart, die es vor Staub und Wasser schützt. - Bis zu 887 Anwender mit individuellen Zugangscodes - WLAN-Zugriff für einfache Verwaltung über App - Hoher Manipulationsschutz durch Abrisssensor - Beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer.219,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Avatto, Zutrittskontrolle, SDL-V1-B60 (Fingerabdruck, Schlüssel, Schlüsselkarte, Smartphone)Der Avatto SDL-V1-B60 ist ein elektronischer Schliesszylinder mit einer Länge von 60 Millimetern, der sich durch sein modernes und elegantes Design in Silber auszeichnet. Hergestellt aus hochwertigem Metall, bietet dieser Schliesszylinder nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit und Sicherheit. Der SDL-V1-B60 ist mit Smart Home-Systemen kompatibel, was eine einfache Integration in bestehende digitale Sicherheitssysteme ermöglicht. Diese Funktionalität macht ihn zu einer idealen Wahl für moderne Wohn- und Geschäftsräume, in denen Sicherheit und Benutzerfreundlichkeit von grosser Bedeutung sind. Der elektronische Schliesszylinder bietet eine innovative Lösung für den Zutritt, die sowohl Komfort als auch Schutz gewährleistet. Mit seiner präzisen Verarbeitung und den fortschrittlichen Technologien ist der Avatto SDL-V1-B60 eine zuverlässige Wahl für alle, die Wert auf Sicherheit und modernes Design legen.100,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elcom, Zutrittskontrolle, Kartenlesergehäuse (Schlüsselkarte)Das KPM-900 Kartenlesergehäuse von Elcom ist eine robuste und funktionale Lösung für die Integration von Fremdkartenlesern in Zutrittskontrollsysteme. Hergestellt aus hochwertigem, matt gebürstetem Edelstahl, bietet dieses Gehäuse nicht nur eine ansprechende Optik, sondern auch eine hohe Widerstandsfähigkeit gegen Witterungseinflüsse, was es ideal für den Einsatz im Aussenbereich macht. Das Gehäuse ist für die Montage in Unterputz-Installationen konzipiert und lässt sich nahtlos in bestehende Systeme integrieren. Es ist eine praktische Wahl für die Installation in Standsäulen oder in Verbindung mit entsprechenden Rahmen für Aussentürstationen. Mit einem durchdachten Design und einer soliden Bauweise erfüllt das KPM-900 Gehäuse die Anforderungen moderner Zutrittskontrolllösungen. - Hergestellt aus 2 mm dickem, matt gebürstetem Edelstahl für Langlebigkeit und Witterungsbeständigkeit - Geeignet für die Integration von Fremdkartenlesern in Unterputz-Installationen - Entwickelt für den Einsatz im Aussenbereich, ideal für Zutrittskontrollsysteme.254,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann ist es eine datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Einwilligung der betroffenen Person gesammelt, verarbeitet, gespeichert oder weitergegeben werden. Dies kann beispielsweise durch einen Hackerangriff, den Verlust von sensiblen Daten oder durch unerlaubte Weitergabe von Informationen geschehen. Auch das unerlaubte Veröffentlichen von persönlichen Daten im Internet kann als Datenschutzverletzung betrachtet werden. Letztendlich ist es eine Datenschutzverletzung, wenn die Integrität, Vertraulichkeit oder Verfügbarkeit von personenbezogenen Daten in irgendeiner Weise beeinträchtigt wird. **
-
Wann liegt eine datenschutzverletzung vor?
Eine Datenschutzverletzung liegt vor, wenn personenbezogene Daten unrechtmäßig verarbeitet, genutzt oder offengelegt werden. Dies kann beispielsweise durch einen Hackerangriff, den Verlust von Datenträgern oder durch unbefugten Zugriff auf sensible Informationen geschehen. Auch das Versenden von Daten an falsche Empfänger oder die unerlaubte Veröffentlichung von persönlichen Informationen kann als Datenschutzverletzung betrachtet werden. Es ist wichtig, solche Vorfälle zu melden und angemessene Maßnahmen zu ergreifen, um die Sicherheit der Daten zu gewährleisten und den Schaden zu begrenzen. **
-
Wann muss ich eine datenschutzverletzung melden?
Eine Datenschutzverletzung muss gemeldet werden, sobald sie entdeckt wurde. Es ist wichtig, schnell zu handeln, um potenzielle Schäden zu minimieren und die betroffenen Personen zu schützen. Die Meldepflicht besteht insbesondere dann, wenn personenbezogene Daten von unbefugten Dritten kompromittiert wurden. Es ist ratsam, sich an die gesetzlichen Vorgaben und Richtlinien zu halten, um rechtliche Konsequenzen zu vermeiden. Letztendlich ist es wichtig, transparent und verantwortungsbewusst mit Datenschutzverletzungen umzugehen, um das Vertrauen der Betroffenen zu wahren. **
-
Was ist eine Datenschutzverletzung vom Jugendamt?
Eine Datenschutzverletzung vom Jugendamt bezieht sich auf den unerlaubten Zugriff, die Weitergabe oder die unsachgemäße Verarbeitung personenbezogener Daten von Jugendlichen oder deren Familien. Dies kann beispielsweise bedeuten, dass sensible Informationen ohne Zustimmung der Betroffenen an Dritte weitergegeben werden oder dass Daten ungeschützt und unverschlüsselt gespeichert werden. Solche Verletzungen können das Vertrauen in das Jugendamt und den Schutz der Privatsphäre der Betroffenen beeinträchtigen. **
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
Ist das Weitergeben eines Gesundheitsstatus eine Datenschutzverletzung?
Ja, das Weitergeben eines Gesundheitsstatus ohne Einwilligung der betroffenen Person kann eine Datenschutzverletzung darstellen. Gesundheitsdaten gelten als sensible persönliche Informationen und unterliegen daher besonderem Schutz gemäß den Datenschutzgesetzen. Eine Weitergabe ohne Einwilligung verstößt gegen die Grundsätze des Datenschutzes. **
Top-Angebote
Produkte zum Begriff Datenschutzverletzung:
-
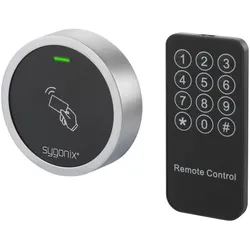
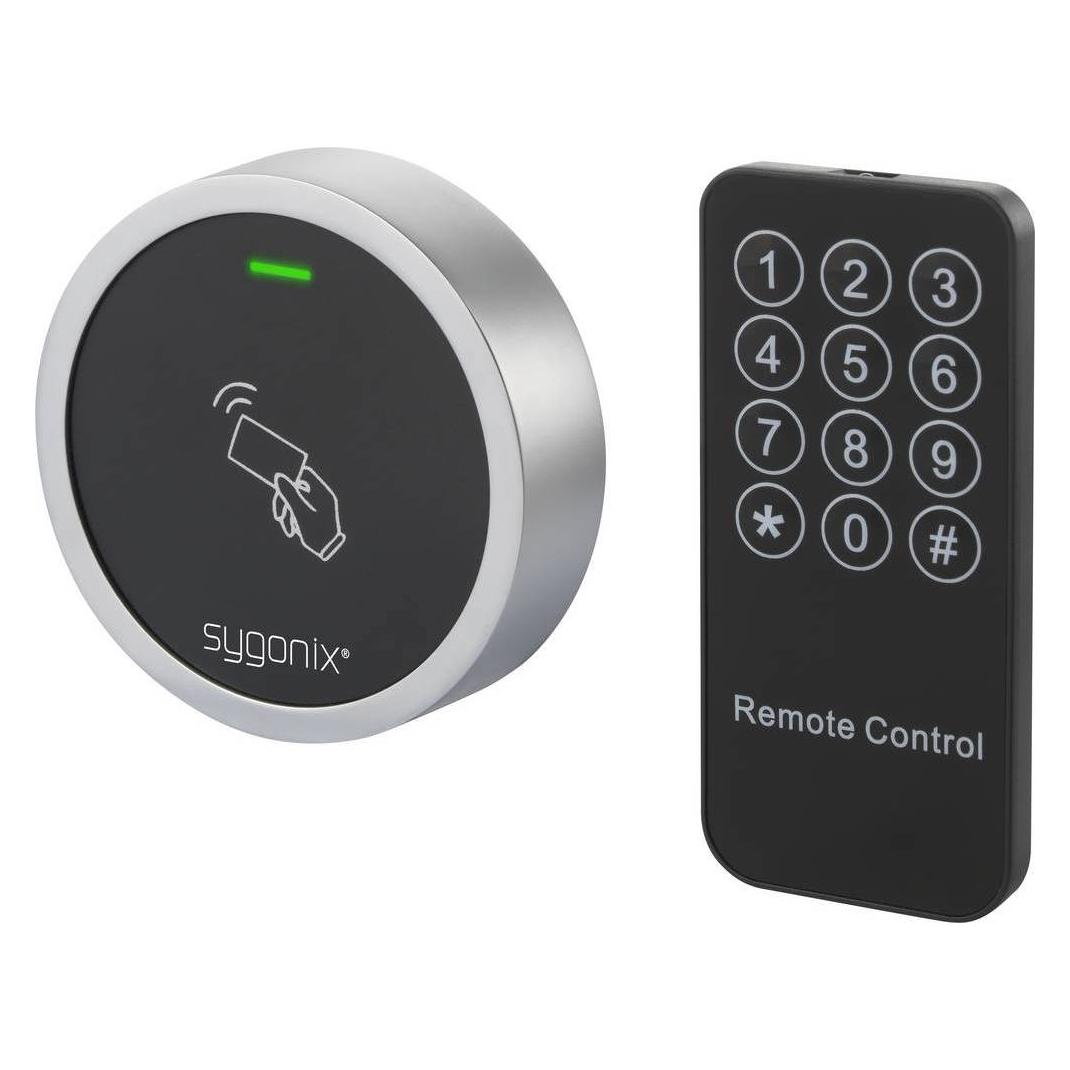
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Indexa, Zutrittskontrolle, CT300 SET1 Code-/Transponder- (Elektronische Zahlenkombination, Fingerabdruck, Schlüsselkarte)Das CT300 SET1 von Indexa ist ein fortschrittliches Zutrittssystem, das eine Kombination aus Code-, Transponder- und Fingerabdrucktechnologie bietet. Es ermöglicht bis zu 887 Anwendern den Zugang durch individuelle 4- bis 6-stellige Codes, RFID-Transponder oder Fingerabdrücke. Die Montage erfolgt einfach aufputz, und das Gerät ist mit einer abgesetzten Steuerung ausgestattet, die eine sichere Datenkommunikation über verschiedene Protokolle gewährleistet. Ein beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer sorgt für eine benutzerfreundliche Bedienung. Der hohe Manipulationsschutz wird durch einen Abrisssensor unterstützt. Bei WLAN-Verbindung können Anwender über die TuyaSmart App verwaltet werden, was eine flexible und moderne Steuerung ermöglicht. Die App bietet zudem die Möglichkeit, einmalige und zeitlich begrenzte Codes zu vergeben und die Aktivierungshistorie einzusehen. Das Gerät ist für den Innenbereich konzipiert und bietet eine IP66-Schutzart, die es vor Staub und Wasser schützt. - Bis zu 887 Anwender mit individuellen Zugangscodes - WLAN-Zugriff für einfache Verwaltung über App - Hoher Manipulationsschutz durch Abrisssensor - Beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer.219,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Zustimmung der betroffenen Personen gesammelt, verarbeitet, gespeichert oder weitergegeben werden. Dies kann durch unbefugten Zugriff auf Datenbanken, Diebstahl von elektronischen Geräten oder durch menschliches Versagen wie das Versenden sensibler Informationen an falsche Empfänger geschehen. Datenschutzverletzungen können schwerwiegende Folgen haben, wie Identitätsdiebstahl, finanzielle Verluste oder Rufschädigung für die betroffenen Personen. Unternehmen und Organisationen sind gesetzlich verpflichtet, angemessene Maßnahmen zum Schutz personenbezogener Daten zu ergreifen, um Datenschutzverletzungen zu verhindern. **
-
Was ist eine datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Zustimmung der betroffenen Person(en) gesammelt, genutzt, verarbeitet oder offengelegt werden. Dies kann durch unbefugten Zugriff auf Datenbanken, Diebstahl von elektronischen Geräten, Phishing-Angriffe oder andere Sicherheitslücken geschehen. Solche Verletzungen können zu Identitätsdiebstahl, Betrug, Rufschädigung und anderen schwerwiegenden Konsequenzen führen. Unternehmen und Organisationen sind gesetzlich verpflichtet, angemessene Maßnahmen zum Schutz personenbezogener Daten zu ergreifen, um Datenschutzverletzungen zu verhindern. **
-
Wann ist es eine datenschutzverletzung?
Eine Datenschutzverletzung tritt auf, wenn personenbezogene Daten ohne Einwilligung der betroffenen Person gesammelt, verarbeitet, gespeichert oder weitergegeben werden. Dies kann beispielsweise durch einen Hackerangriff, den Verlust von sensiblen Daten oder durch unerlaubte Weitergabe von Informationen geschehen. Auch das unerlaubte Veröffentlichen von persönlichen Daten im Internet kann als Datenschutzverletzung betrachtet werden. Letztendlich ist es eine Datenschutzverletzung, wenn die Integrität, Vertraulichkeit oder Verfügbarkeit von personenbezogenen Daten in irgendeiner Weise beeinträchtigt wird. **
-
Wann liegt eine datenschutzverletzung vor?
Eine Datenschutzverletzung liegt vor, wenn personenbezogene Daten unrechtmäßig verarbeitet, genutzt oder offengelegt werden. Dies kann beispielsweise durch einen Hackerangriff, den Verlust von Datenträgern oder durch unbefugten Zugriff auf sensible Informationen geschehen. Auch das Versenden von Daten an falsche Empfänger oder die unerlaubte Veröffentlichung von persönlichen Informationen kann als Datenschutzverletzung betrachtet werden. Es ist wichtig, solche Vorfälle zu melden und angemessene Maßnahmen zu ergreifen, um die Sicherheit der Daten zu gewährleisten und den Schaden zu begrenzen. **
Ähnliche Suchbegriffe für Datenschutzverletzung
-
Avatto, Zutrittskontrolle, SDL-V1-B60 (Fingerabdruck, Schlüssel, Schlüsselkarte, Smartphone)Der Avatto SDL-V1-B60 ist ein elektronischer Schliesszylinder mit einer Länge von 60 Millimetern, der sich durch sein modernes und elegantes Design in Silber auszeichnet. Hergestellt aus hochwertigem Metall, bietet dieser Schliesszylinder nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit und Sicherheit. Der SDL-V1-B60 ist mit Smart Home-Systemen kompatibel, was eine einfache Integration in bestehende digitale Sicherheitssysteme ermöglicht. Diese Funktionalität macht ihn zu einer idealen Wahl für moderne Wohn- und Geschäftsräume, in denen Sicherheit und Benutzerfreundlichkeit von grosser Bedeutung sind. Der elektronische Schliesszylinder bietet eine innovative Lösung für den Zutritt, die sowohl Komfort als auch Schutz gewährleistet. Mit seiner präzisen Verarbeitung und den fortschrittlichen Technologien ist der Avatto SDL-V1-B60 eine zuverlässige Wahl für alle, die Wert auf Sicherheit und modernes Design legen.100,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elcom, Zutrittskontrolle, Kartenlesergehäuse (Schlüsselkarte)Das KPM-900 Kartenlesergehäuse von Elcom ist eine robuste und funktionale Lösung für die Integration von Fremdkartenlesern in Zutrittskontrollsysteme. Hergestellt aus hochwertigem, matt gebürstetem Edelstahl, bietet dieses Gehäuse nicht nur eine ansprechende Optik, sondern auch eine hohe Widerstandsfähigkeit gegen Witterungseinflüsse, was es ideal für den Einsatz im Aussenbereich macht. Das Gehäuse ist für die Montage in Unterputz-Installationen konzipiert und lässt sich nahtlos in bestehende Systeme integrieren. Es ist eine praktische Wahl für die Installation in Standsäulen oder in Verbindung mit entsprechenden Rahmen für Aussentürstationen. Mit einem durchdachten Design und einer soliden Bauweise erfüllt das KPM-900 Gehäuse die Anforderungen moderner Zutrittskontrolllösungen. - Hergestellt aus 2 mm dickem, matt gebürstetem Edelstahl für Langlebigkeit und Witterungsbeständigkeit - Geeignet für die Integration von Fremdkartenlesern in Unterputz-Installationen - Entwickelt für den Einsatz im Aussenbereich, ideal für Zutrittskontrollsysteme.254,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, TransponderDer Siemens Transponder SIMATIC RF670T ist ein hochentwickeltes Gerät zur Zutrittskontrolle, das speziell für den Einsatz in logistischen Anwendungen konzipiert wurde. Mit kompakten Abmessungen von 43 x 33 x 7,5 mm und einer Frequenz von 865 bis 868 MHz erfüllt dieser Transponder die ISO18000-63 Standards. Er bietet eine maximale EPC ID von 496 Bit und eine Benutzer-Speicherkapazität von bis zu 752 Bit, was ihn zu einer flexiblen Lösung für verschiedene Identifikationsanforderungen macht. Der Transponder ist für den Einsatz auf Metalloberflächen geeignet und zeichnet sich durch eine hohe Temperaturbeständigkeit aus, die einen Betrieb von -40°C bis 140°C ermöglicht. Mit einer Schutzart von IP68/IPx9K ist er zudem staub- und wasserdicht, was ihn ideal für anspruchsvolle Umgebungen macht. Der Transponder wird in Verpackungseinheiten von 50 Stück angeboten, was eine effiziente Handhabung und Integration in bestehende Systeme ermöglicht. Er ist nicht bedruckbar und eignet sich hervorragend für Anwendungen, bei denen Zuverlässigkeit und Langlebigkeit gefordert sind.521,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann muss ich eine datenschutzverletzung melden?
Eine Datenschutzverletzung muss gemeldet werden, sobald sie entdeckt wurde. Es ist wichtig, schnell zu handeln, um potenzielle Schäden zu minimieren und die betroffenen Personen zu schützen. Die Meldepflicht besteht insbesondere dann, wenn personenbezogene Daten von unbefugten Dritten kompromittiert wurden. Es ist ratsam, sich an die gesetzlichen Vorgaben und Richtlinien zu halten, um rechtliche Konsequenzen zu vermeiden. Letztendlich ist es wichtig, transparent und verantwortungsbewusst mit Datenschutzverletzungen umzugehen, um das Vertrauen der Betroffenen zu wahren. **
-
Was ist eine Datenschutzverletzung vom Jugendamt?
Eine Datenschutzverletzung vom Jugendamt bezieht sich auf den unerlaubten Zugriff, die Weitergabe oder die unsachgemäße Verarbeitung personenbezogener Daten von Jugendlichen oder deren Familien. Dies kann beispielsweise bedeuten, dass sensible Informationen ohne Zustimmung der Betroffenen an Dritte weitergegeben werden oder dass Daten ungeschützt und unverschlüsselt gespeichert werden. Solche Verletzungen können das Vertrauen in das Jugendamt und den Schutz der Privatsphäre der Betroffenen beeinträchtigen. **
-
Was ist ein Keyless Entry?
Ein Keyless Entry ist ein System, das es ermöglicht, ein Fahrzeug zu entriegeln und zu verriegeln, ohne einen physischen Schlüssel verwenden zu müssen. Stattdessen wird ein Funksignal zwischen dem Schlüsselanhänger des Fahrzeughalters und dem Fahrzeug ausgetauscht. Dies geschieht in der Regel über eine verschlüsselte Technologie wie RFID oder Bluetooth. Keyless Entry-Systeme bieten eine bequeme und sichere Möglichkeit, auf das Fahrzeug zuzugreifen, ohne einen Schlüssel verwenden zu müssen. Einige Systeme ermöglichen auch das Starten des Fahrzeugs per Knopfdruck, ohne den Schlüssel ins Zündschloss stecken zu müssen. **
-
Ist das Weitergeben eines Gesundheitsstatus eine Datenschutzverletzung?
Ja, das Weitergeben eines Gesundheitsstatus ohne Einwilligung der betroffenen Person kann eine Datenschutzverletzung darstellen. Gesundheitsdaten gelten als sensible persönliche Informationen und unterliegen daher besonderem Schutz gemäß den Datenschutzgesetzen. Eine Weitergabe ohne Einwilligung verstößt gegen die Grundsätze des Datenschutzes. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.