Domain elektronischer-schlüssel.de kaufen?
Wir ziehen mit dem Projekt
elektronischer-schlüssel.de um.
Sind Sie am Kauf der Domain
elektronischer-schlüssel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektronischer-schlüssel.de kaufen?
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Geben Sie niemals persönliche Informationen wie Passwörter oder Kreditkartennummern preis. 3. Verwenden Sie Sicherheitssoftware wie Antivirenprogramme und Firewalls, um sich vor Phishing-Attacken zu schützen. **
Ähnliche Suchbegriffe für Phishing-Attacken
Top-Angebote
Produkte zum Begriff Phishing-Attacken:
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AC00 (Schlüsselkarte)Der Transponder 6GT2600-5AC00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Systemen konzipiert wurde. Dieser Transponder, auch bekannt als MDS D524, nutzt den ISO 15693 Standard und ist mit einem FUJITSU MB89R112 Chip ausgestattet. Mit einem Anwenderspeicher von 8192 Byte FRAM bietet er ausreichend Kapazität für verschiedene Anwendungen. Der Transponder hat kompakte Abmessungen von 27 mm in der Breite und 4 mm in der Höhe, was ihn ideal für den Einsatz in unterschiedlichen Gehäusen macht. Mit einem Gewicht von nur 5 Gramm ist er leicht und einfach zu handhaben. Der Transponder ist ein unverzichtbares Element für moderne Automatisierungslösungen und bietet zuverlässige Leistung in anspruchsvollen Umgebungen. - Kompatibel mit RF200/RF300 Gen2 Systemen - 8192 Byte FRAM Anwenderspeicher für flexible Anwendungen - Leichtes Design mit nur 5 Gramm Gewicht.877,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Indexa, Zutrittskontrolle, CT300 SET1 Code-/Transponder- (Elektronische Zahlenkombination, Fingerabdruck, Schlüsselkarte)Das CT300 SET1 von Indexa ist ein fortschrittliches Zutrittssystem, das eine Kombination aus Code-, Transponder- und Fingerabdrucktechnologie bietet. Es ermöglicht bis zu 887 Anwendern den Zugang durch individuelle 4- bis 6-stellige Codes, RFID-Transponder oder Fingerabdrücke. Die Montage erfolgt einfach aufputz, und das Gerät ist mit einer abgesetzten Steuerung ausgestattet, die eine sichere Datenkommunikation über verschiedene Protokolle gewährleistet. Ein beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer sorgt für eine benutzerfreundliche Bedienung. Der hohe Manipulationsschutz wird durch einen Abrisssensor unterstützt. Bei WLAN-Verbindung können Anwender über die TuyaSmart App verwaltet werden, was eine flexible und moderne Steuerung ermöglicht. Die App bietet zudem die Möglichkeit, einmalige und zeitlich begrenzte Codes zu vergeben und die Aktivierungshistorie einzusehen. Das Gerät ist für den Innenbereich konzipiert und bietet eine IP66-Schutzart, die es vor Staub und Wasser schützt. - Bis zu 887 Anwender mit individuellen Zugangscodes - WLAN-Zugriff für einfache Verwaltung über App - Hoher Manipulationsschutz durch Abrisssensor - Beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer.222,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Nutzer sich vor Phishing-Attacken schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Wie können sich Internetnutzer vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf verdächtige Links. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Überprüfen Sie die URL einer Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Was sind die gängigsten Methoden, um sich vor Phishing-Attacken zu schützen?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **


Wie kann man sich effektiv vor Phishing-Attacken schützen?
1. Seien Sie skeptisch bei unerwarteten E-Mails oder Nachrichten, die persönliche Informationen anfordern. 2. Überprüfen Sie immer die URL, bevor Sie auf Links klicken oder sensible Daten eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
Wie kann man Phishing-Attacken erkennen und effektiv verhindern?
Phishing-Attacken können anhand verdächtiger E-Mails mit ungewöhnlichen Absendern oder Anfragen erkannt werden. Man sollte niemals persönliche Informationen preisgeben oder auf Links in verdächtigen E-Mails klicken. Zusätzlich können Sicherheitssoftware und regelmäßige Schulungen helfen, Phishing-Attacken effektiv zu verhindern. **
Top-Angebote
Produkte zum Begriff Phishing-Attacken:
-
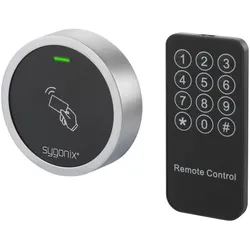
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
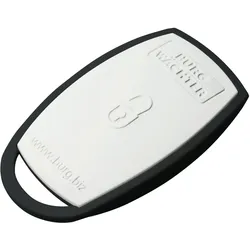
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zutrittskontrolle, Transponder 6GT2600-5AC00 (Schlüsselkarte)Der Transponder 6GT2600-5AC00 von Siemens ist ein hochentwickeltes Elektronikzubehör, das speziell für die Verwendung mit den RF200 und RF300 Gen2 Systemen konzipiert wurde. Dieser Transponder, auch bekannt als MDS D524, nutzt den ISO 15693 Standard und ist mit einem FUJITSU MB89R112 Chip ausgestattet. Mit einem Anwenderspeicher von 8192 Byte FRAM bietet er ausreichend Kapazität für verschiedene Anwendungen. Der Transponder hat kompakte Abmessungen von 27 mm in der Breite und 4 mm in der Höhe, was ihn ideal für den Einsatz in unterschiedlichen Gehäusen macht. Mit einem Gewicht von nur 5 Gramm ist er leicht und einfach zu handhaben. Der Transponder ist ein unverzichtbares Element für moderne Automatisierungslösungen und bietet zuverlässige Leistung in anspruchsvollen Umgebungen. - Kompatibel mit RF200/RF300 Gen2 Systemen - 8192 Byte FRAM Anwenderspeicher für flexible Anwendungen - Leichtes Design mit nur 5 Gramm Gewicht.877,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Geben Sie niemals persönliche Informationen wie Passwörter oder Kreditkartennummern preis. 3. Verwenden Sie Sicherheitssoftware wie Antivirenprogramme und Firewalls, um sich vor Phishing-Attacken zu schützen. **
-
Wie können Nutzer sich vor Phishing-Attacken schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Wie können sich Internetnutzer vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf verdächtige Links. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
Ähnliche Suchbegriffe für Phishing-Attacken
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Indexa, Zutrittskontrolle, CT300 SET1 Code-/Transponder- (Elektronische Zahlenkombination, Fingerabdruck, Schlüsselkarte)Das CT300 SET1 von Indexa ist ein fortschrittliches Zutrittssystem, das eine Kombination aus Code-, Transponder- und Fingerabdrucktechnologie bietet. Es ermöglicht bis zu 887 Anwendern den Zugang durch individuelle 4- bis 6-stellige Codes, RFID-Transponder oder Fingerabdrücke. Die Montage erfolgt einfach aufputz, und das Gerät ist mit einer abgesetzten Steuerung ausgestattet, die eine sichere Datenkommunikation über verschiedene Protokolle gewährleistet. Ein beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer sorgt für eine benutzerfreundliche Bedienung. Der hohe Manipulationsschutz wird durch einen Abrisssensor unterstützt. Bei WLAN-Verbindung können Anwender über die TuyaSmart App verwaltet werden, was eine flexible und moderne Steuerung ermöglicht. Die App bietet zudem die Möglichkeit, einmalige und zeitlich begrenzte Codes zu vergeben und die Aktivierungshistorie einzusehen. Das Gerät ist für den Innenbereich konzipiert und bietet eine IP66-Schutzart, die es vor Staub und Wasser schützt. - Bis zu 887 Anwender mit individuellen Zugangscodes - WLAN-Zugriff für einfache Verwaltung über App - Hoher Manipulationsschutz durch Abrisssensor - Beleuchtetes Tastenfeld mit Bestätigungs-LED und Summer.222,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Überprüfen Sie die URL einer Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Was sind die gängigsten Methoden, um sich vor Phishing-Attacken zu schützen?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
-
Wie kann man sich effektiv vor Phishing-Attacken schützen?
1. Seien Sie skeptisch bei unerwarteten E-Mails oder Nachrichten, die persönliche Informationen anfordern. 2. Überprüfen Sie immer die URL, bevor Sie auf Links klicken oder sensible Daten eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
-
Wie kann man Phishing-Attacken erkennen und effektiv verhindern?
Phishing-Attacken können anhand verdächtiger E-Mails mit ungewöhnlichen Absendern oder Anfragen erkannt werden. Man sollte niemals persönliche Informationen preisgeben oder auf Links in verdächtigen E-Mails klicken. Zusätzlich können Sicherheitssoftware und regelmäßige Schulungen helfen, Phishing-Attacken effektiv zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.