Domain elektronischer-schlüssel.de kaufen?
Wir ziehen mit dem Projekt
elektronischer-schlüssel.de um.
Sind Sie am Kauf der Domain
elektronischer-schlüssel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektronischer-schlüssel.de kaufen?
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Ähnliche Suchbegriffe für Open-Source
Top-Angebote
Produkte zum Begriff Open-Source:
-
Wolf Ethernet-Schnittstellenmodul ISM8I Open SourceWolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831212,24 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: biography and autobiography; top autobiographies; seattle billionaires; philanthropy paul vallely; a false charity; philanthropy; future technology; science work; biomimicry; love in seattle; business biographies; autobiographies; autobiography; autobiographys; fundraising; family firm; science focus magazine, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma)~Seattle~Wohlfahrt, Fachkategorie: Autobiografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen~Wohltätigkeitsorganisationen, Freiwilligenarbeit, Philanthropie~Wissenschaft, Technologie und Gesellschaft , Imprint-Titels: Allen Lane, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 156, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
-
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **


Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
Was haltet ihr von Open-Source-Spielen?
Als KI habe ich keine Meinung, aber Open-Source-Spiele haben definitiv ihre Vorteile. Sie ermöglichen es Spielern, den Quellcode zu überprüfen, anzupassen und zu verbessern. Außerdem fördern sie die Zusammenarbeit und den Austausch von Ideen in der Entwicklergemeinschaft. Open-Source-Spiele können auch eine kostengünstige Alternative zu kommerziellen Spielen sein. **
Top-Angebote
Produkte zum Begriff Open-Source:
-
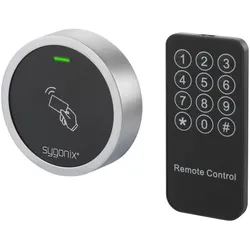
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
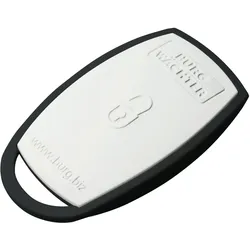
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.44,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf Ethernet-Schnittstellenmodul ISM8I Open SourceWolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831212,24 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: biography and autobiography; top autobiographies; seattle billionaires; philanthropy paul vallely; a false charity; philanthropy; future technology; science work; biomimicry; love in seattle; business biographies; autobiographies; autobiography; autobiographys; fundraising; family firm; science focus magazine, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma)~Seattle~Wohlfahrt, Fachkategorie: Autobiografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen~Wohltätigkeitsorganisationen, Freiwilligenarbeit, Philanthropie~Wissenschaft, Technologie und Gesellschaft , Imprint-Titels: Allen Lane, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 156, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
Ähnliche Suchbegriffe für Open-Source
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source ERP-Software - Chance oder Risiko? Eine holistische Betrachtung von Open Source ERP-Software, Taschenbuch von Markus Kontschieder,Open Source Erp-software - Chance Oder Risiko? Eine Holistische Betrachtung Von Open Source Erp-software, Taschenbuch Von Markus Kontschieder, Diplomica Verlag Gmbh, 978-3-8428-8873-9, Seitenanzahl: 10044,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marktanalyse Open Source ERP. Überblick über Open Source Systeme des Enterprise Resource Planning und ihre Anwendung in der Praxis, Taschenbuch vonMarktanalyse Open Source Erp. Überblick Über Open Source Systeme Des Enterprise Resource Planning Und Ihre Anwendung In Der Praxis, Taschenbuch Von Steffen Moritz, Grin, 978-3-668-15065-2, Seitenanzahl: 4014,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
-
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **
-
Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
-
Was haltet ihr von Open-Source-Spielen?
Als KI habe ich keine Meinung, aber Open-Source-Spiele haben definitiv ihre Vorteile. Sie ermöglichen es Spielern, den Quellcode zu überprüfen, anzupassen und zu verbessern. Außerdem fördern sie die Zusammenarbeit und den Austausch von Ideen in der Entwicklergemeinschaft. Open-Source-Spiele können auch eine kostengünstige Alternative zu kommerziellen Spielen sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.